Архитектура технологического иммунитета: зачем России переосмыслить доверие к микроэлектронике
24
сентября
2026
На портале «Техносфера России» вышла статья сотрудника Центра экстремальной прикладной электроники НИЯУ МИФИ, посвященная роли микроэлектроники в достижении технологического суверенитета. Ниже публикуем полный текст статьи.
Вопрос технологического суверенитета давно вышел за рамки простой формулы «импортное заменить отечественным». Для критической инфраструктуры важнее другое: кто отвечает за микросхему, можно ли доказать ее свойства, проследить происхождение, безопасно обновить встроенное ПО и сохранить работоспособность системы, если завтра исчезнет поставщик или изменится производственная цепочка. На московской Предконференции Российского форума «Микроэлектроника 2026» российские разработчики, заказчики и специалисты по стандартизации попытались собрать эти требования в единую нормативную архитектуру. Следующий этап дискуссии пройдет уже в Сириусе.
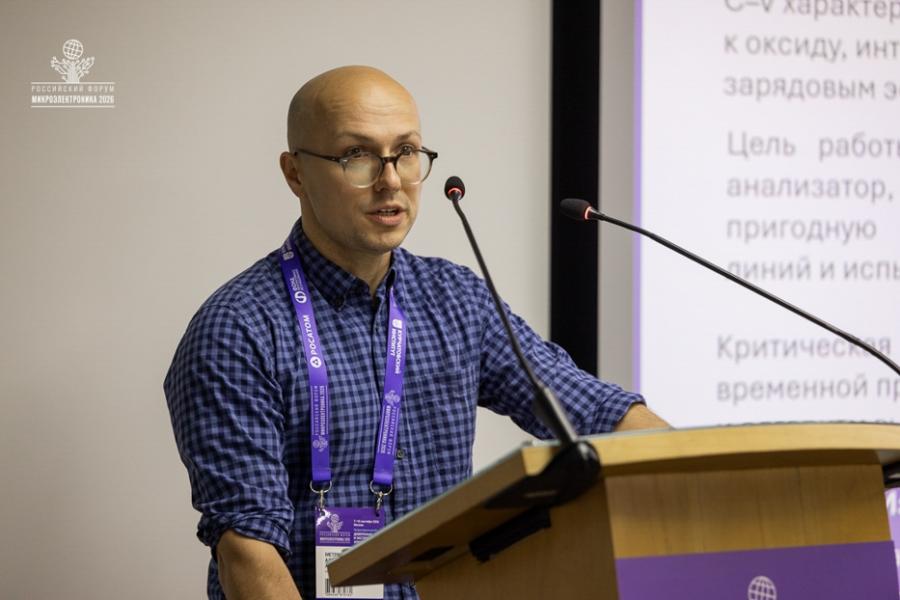
Алексей Метревели
На первый взгляд предмет разговора кажется узкоспециализированным. ГОСТы на интегральные микросхемы, требования к жизненному циклу, корни доверия, методы подтверждения соответствия. Однако за этой терминологией находится вопрос вполне государственного масштаба.
Современная энергетика, транспорт, связь, финансовая система, промышленная автоматизация, здравоохранение и государственные информационные системы физически существуют благодаря электронным компонентам. При этом сама электроника давно перестала быть продуктом одной фабрики. Между техническим заданием и установленной в оборудование микросхемой находятся IP-блоки, языки описания аппаратуры, библиотеки, средства автоматизированного проектирования, фабрики, сборочные предприятия, поставщики, испытательные центры и встроенное программное обеспечение.
Поэтому вопрос «российская микросхема или импортная?» постепенно оказывается слишком простым. Гораздо важнее другой: кто и на каком основании способен гарантировать, что именно делает этот компонент, как он был получен, что в нем изменялось и что произойдет с ним на всем сроке эксплуатации критической системы?
Исходный код еще не дает суверенитета
Одна из наиболее точных формулировок прозвучала 9 сентября в докладе директора по программному обеспечению АО «МЦСТ» Алексея Мухина: «Исходный код можно передать за минуту. Способность нести ответственность за продукт за минуту не передается». В материалах МЦСТ эта разница показана предельно наглядно: исходный код должен пройти инженерный цикл, в котором разработчик способен воспроизвести рабочий продукт, проверить его критические свойства, внести изменение, оценить последствия, выпустить исправление и затем сопровождать результат.
Сложность задачи легко недооценить. По оценке МЦСТ, открытые проекты RISC-V могут содержать сотни тысяч строк Verilog, современные процессорные проекты «Эльбрус» - более миллиона. Опытному инженеру для уверенного погружения в чужой проект может потребоваться около года интенсивной работы и консультаций с его авторами.
Отсюда следует неприятный, но важный вывод: передача документации, исходного кода или лицензии не создает автоматически ни технологической независимости, ни доверенности. Можно обладать кодом и оставаться зависимым от людей, инструментов, производственного маршрута, верификационной среды и скрытых знаний, без которых этот код не превращается в контролируемый продукт.
Именно поэтому обсуждение доверенной электроники постепенно уходит от идеи «проверить готовый чип» к идее контролировать процесс, в результате которого этот чип появился.
Мир уже пришел к этой логике
Россия в данном случае не изобретает собственную физику безопасности. В авиации десятилетиями существует подход design assurance: критическое аппаратное обеспечение не просто испытывают в конце разработки, а ведут через формализованный процесс требований, проектирования, верификации и управления изменениями.
В космической отрасли европейский стандарт ECSS-E-ST-20-40C задает маршрут разработки ASIC, FPGA и IP-блоков. Именно этот документ российская рабочая группа взяла за одну из концептуальных основ проекта ГОСТ Р по доверенной разработке интегральных микросхем. Авторы российского проекта подчеркивают, что его задача не в том, чтобы «научить проектировать микросхемы», а в том, чтобы нормативно закрепить то, что часто выпадает из обычных коммерческих маршрутов разработки.
Для промышленной автоматизации IEC 62443 рассматривает безопасность как свойство жизненного цикла продукта: от требований и безопасного проектирования до верификации, управления уязвимостями, обновлений и завершения поддержки. Американский NIST развивает ту же логику применительно к системной инженерии и цепочкам поставок.
Международный опыт в этой части сходится в одном: критический продукт нельзя сделать безопасным одной финальной приемкой. Безопасность приходится проектировать, документировать и подтверждать от начала жизненного цикла.
Российская задача заключается не в копировании зарубежных документов, а в их переосмыслении под собственную промышленную структуру, законодательство, санкционные ограничения и модель критической инфраструктуры.
Между смартфоном и ракетой
Именно здесь появляется важная российская специфика. В обзорном докладе председателя ПК 3 «Доверенная ЭКБ» ТК 167 Леонида Кессаринского рынок был условно разделен на три разных масштаба. Массовая коммерческая электроника - около 70-80 процентов и характерные объемы порядка 100 млн изделий в год. Специализированная военная, космическая электроника и компоненты для средств защиты информации - менее одного процента и тиражи порядка 10 тыс. изделий в партии. Между ними авторы модели выделяют регулируемый гражданский рынок доверенной электроники для КИИ: ориентировочно 20-30 процентов и около миллиона изделий в год.
Важно оговориться: это экспертная модель, а не официальная статистика российского рынка. Но экономическая логика за ней важнее конкретных процентов.
России необязательно начинать технологическую независимость с попытки победить мировых производителей процессоров для смартфонов. Но и требования военной или космической электроники невозможно механически распространить на каждую промышленную систему: во многих гражданских применениях они будут экономически избыточны.
Между этими полюсами существует большой класс оборудования, где массовая коммерческая компонентная база уже недостаточна по уровню гарантий, а специальная ЭКБ слишком дорога и малосерийна. Фактически речь идет о формировании третьей логики электроники: серийной гражданской ЭКБ для регулируемых критических применений.
В профессиональной дискуссии ее можно было бы условно назвать доверенным industrial class, хотя такого официального термина российские стандарты пока не вводят. Смысл здесь не в расширенном температурном диапазоне на первой странице datasheet. Он значительно шире: предсказуемый жизненный цикл, надежность, информационная и функциональная безопасность, прослеживаемость, управляемость изменений, доступность поставок и доказуемость этих свойств.
Еще в 2025 году Александр Никифоров, Виталий Телец, Леонид Кессаринский и Роман Левин сформулировали доверенную ЭКБ как возможную новую категорию изделий для регулируемых рынков КИИ. К сентябрю 2026 года эта концептуальная работа уже перешла в серию конкретных проектов стандартов.
Угроза приходит не только извне
Для государственного управления здесь особенно важен еще один вывод московской дискуссии. Проблему доверенности легко свести к иностранному противнику, аппаратной закладке или санкциям. Но представленная экспертами модель угроз значительно шире.
Она включает естественные физические факторы, ошибки и недостаточную квалификацию разработчиков, сознательное пренебрежение регламентами ради экономии времени и средств и только затем преднамеренные действия: саботаж, шпионаж, контрафакт, аппаратные трояны, компьютерные атаки и санкционные ограничения.
Это означает, что технологическая безопасность страны не сводится к защите от внешнего злоумышленника. Иногда опаснее банальная инженерная ошибка, оставленный отладочный интерфейс, неконтролируемое изменение технологического процесса, поставщик без доказуемой истории партии или документация, в которой ответственность за критическую характеристику фактически не закреплена ни за кем.
Отсюда возникает принципиально важный для государственной политики тезис: доверенность должна снижать не только вероятность атаки, но и вероятность системной безответственности.
ГОСТ как карта ответственности
10 сентября дискуссия перешла от технических угроз непосредственно к нормативной архитектуре. Работа ведется в ПК 3 «Доверенная электронная компонентная база» ТК 167. Она опирается на Указ Президента РФ № 166 от 30 марта 2022 года, которым поставлена задача обеспечить преимущественное применение отечественной радиоэлектронной продукции на значимых объектах КИИ и создать специализированную систему разработки, производства и поддержки доверенных программно-аппаратных комплексов.
Сегодня уже действует ПНСТ 911-2024, а с июля 2026 года - ГОСТ Р 72507-2026 с общими требованиями к производству доверенных интегральных микросхем. Параллельно развивается семейство документов: общие положения, общие технические условия, требования к жизненному циклу, разработке, поставке, хранению и типовым факторам нарушения доверенности.
Наиболее интересен не сам список документов, а то, как отрасль реагирует на попытку эти правила сформулировать. На проект ГОСТ Р с общими положениями от 23 организаций поступило 207 замечаний. На общие технические условия - 162 замечания также от 23 организаций. На документ по жизненному циклу - 181 замечание от 22 организаций. Среди участников обсуждения были НИИМЭ, НИЦ «Курчатовский институт» - НИИСИ, СПЭЛС, ИнфоТеКС, Сбер, предприятия Ростеха, МИЭТ, МИФИ, ДИТ Москвы, производители микроэлектроники и другие структуры.
Для человека, далекого от стандартизации, сотни замечаний могут выглядеть как свидетельство плохой подготовки документа. На деле это скорее признак того, что стандарт коснулся реальных экономических интересов и реальной ответственности.
Кто отвечает за доказательство доверенности? Что обязан предоставить разработчик? Что подтверждает фабрика? Какие свойства проверяет испытательный центр? Как разделить требования к изделию и требования к процессу? Насколько жесткими должны быть обязательные положения? Какие характеристики задавать непосредственно в национальном стандарте, а какие оставлять отраслевому регулятору или техническим условиям конкретного изделия?
В отзывах встречались прямо противоположные позиции: одни участники предлагали усилить формулировки и заменить «как правило» на «необходимо», другие считали те же требования избыточными и предлагали их удалить. Авторы проекта сами признают: решение, которое устроит всех одновременно, в некоторых случаях невозможно.
И это как раз тот момент, где техническая стандартизация превращается в государственную политику.
Где заканчивается ГОСТ и начинается решение государства
Один из наиболее показательных вопросов, поступивших в ходе обсуждения, звучал примерно так: кто именно будет проводить экспертизу, испытания и аудит, где процедуры оценки соответствия и типовые документы?
Ответ разработчиков стандарта принципиален. Задача общих технических условий - определить правила жизненного цикла. Методы оценки соответствия и формы документов должны развиваться другими стандартами. А кто именно и в каком порядке будет проводить оценку, должно определяться уже нормативно-правовыми актами федеральных органов власти и отраслевых регуляторов. Сам ГОСТ не может назначить конкретный испытательный центр или систему сертификации.
Для лиц, принимающих решения, это один из главных выводов всей Предконференции. Техническое сообщество может сформулировать инженерную модель доверия, но оно не может самостоятельно решить, как эта модель будет встроена в закупки, отраслевое регулирование и ответственность заказчика.
В какой момент требования станут обязательными? Для каких категорий КИИ? Кто оплачивает дополнительную квалификацию? Признаются ли результаты испытаний между отраслями? Какие требования будут предъявляться к поставщику? Как обращаться с уже установленным импортным оборудованием с десятилетним остаточным ресурсом? Как избежать ситуации, когда правильный по замыслу стандарт превращается в запретительный барьер и резко сокращает доступную номенклатуру?
Это уже не вопросы схемотехники. Это вопросы промышленной политики.
Не копировать чужие стандарты, а собирать собственную систему
При этом российские разработчики демонстративно не пытаются начинать с чистого листа. Проект требований к доверенной разработке построен с учетом ECSS-E-ST-20-40C, авиационных DO-254 и DO-178C, ISO 26262, IEC 61508 и накопленного отечественного опыта.
Для проекта доверенной поставки рассматриваются американские AS5553D и AS6081A по противодействию контрафактным электронным компонентам, AS6171 по методам испытаний, российские ГОСТы по прослеживаемости и верификации продукции, а также отраслевые правила Росатома.
Российский подход интересен тем, что эти международные наработки приходится соединять с еще одним фактором, который для многих западных стандартов не является центральным: технологической доступностью в условиях ограничений.
Можно создать безопасное изделие, которое невозможно купить. Можно создать отечественный компонент, который невозможно выпускать требуемыми сериями. Можно получить высококачественную микросхему, производственный маршрут которой критически зависит от одного зарубежного материала или программного инструмента. Для КИИ все три ситуации являются разновидностью риска.
Доверие должно иметь аппаратную опору
Еще один слой новой архитектуры 10 сентября представил Владимир Карантаев. В рамках отдельной рабочей группы с участием десяти организаций и шестнадцати экспертов разрабатывается серия ГОСТ Р «Защита информации. Доверенный компонент безопасности». Планируется как минимум три документа: общие положения, сценарии применения и технические требования.
Идея здесь фундаментальная. Доверие к системе нельзя строить исключительно на программном уровне. Современная платформа содержит критическое встроенное ПО, конфигурационные данные, ключи и другие элементы, определяющие ее поведение. Поэтому внутри нее необходим компонент, которому уже можно доверять и от которого выстраивается дальнейшая иерархия доверия.
В материалах используются понятия root of trust, иерархии доверия и доверенного компонента безопасности. Такой компонент должен обеспечивать базовые сервисы, на основании которых можно проверять и подтверждать свойства других частей системы.
Та же логика используется в международных подходах к платформенной безопасности: защищенная система должна уметь не только предотвращать несанкционированные изменения прошивки, но и обнаруживать их и восстанавливаться после атаки.
Так постепенно выстраивается цепочка: от доверенной микросхемы к доверенному аппаратному компоненту, от него - к доверенной платформе, от платформы - к программно-аппаратному комплексу, а от комплекса - к объекту критической инфраструктуры. По сути, это транзит доверия снизу вверх. Если на нижнем уровне нет доказательной базы, на верхнем доверие неизбежно становится вынужденным.
Самая дорогая ошибка государства - стандартизировать слишком поздно
Для государства здесь возникает сложная развилка. Если нормативная система отстанет от технологий, отрасль будет продолжать принимать критические решения в режиме локальных корпоративных правил и отдельных ведомственных практик. Если же требования сделать чрезмерно жесткими или преждевременно детализировать, они могут заблокировать разработку и серийное производство.
Поэтому хороший стандарт в этой области - не документ, в котором заранее записано максимальное число требований. Это документ, который правильно распределяет ответственность.
Национальный уровень должен определить общую рамку доверенности и доказательств. Отраслевой регулятор - профиль риска. Заказчик - модель эксплуатации и допустимого ущерба. Разработчик - архитектуру и способы обеспечения требований. Изготовитель - стабильность процесса. Поставщик - прослеживаемость и сохранность изделия. Испытательный центр - независимое подтверждение тех характеристик, которые нельзя доказать иначе.
Именно такая система способна избежать двух крайностей: формального импортозамещения и бесконечного удорожания продукции ради требований, которые конкретному объекту не нужны.
Что сегодня действительно требуется от государства
Главный результат московской дискуссии, пожалуй, заключается не в том, что российские специалисты написали очередную серию ГОСТов. Они достаточно четко показали область, где техническая задача уже созрела, а управленческая архитектура еще формируется.
В ближайшие годы предстоит увязать стандарты ЭКБ с требованиями к доверенным ПАК, отраслевыми моделями угроз, закупочными процедурами, средствами оценки соответствия и программами поддержки отечественного производства. Причем сделать это нужно так, чтобы у разработчика появился не только перечень запретов, но и экономический стимул выпускать доверенную продукцию серийно.
Именно поэтому регулируемый гражданский рынок КИИ может иметь для российской микроэлектроники значение, выходящее далеко за пределы безопасности. Он способен сформировать платежеспособный заказ на тот класс отечественной электроники, для которого массовый consumer-рынок слишком велик, а оборонный заказ слишком мал.
Стандартизация в таком случае перестает быть административным приложением к промышленной политике. Она становится инструментом создания рынка.
Москва сформулировала вопросы. Решения предстоит искать в Сириусе
Предконференция в Москве фактически выполнила функцию инженерной лаборатории. 9 сентября специалисты обсуждали, что делает компонент доверенным: от исходного кода и аппаратных закладок до входного контроля, прослеживаемости и устойчивости цепочек поставок.
10 сентября разговор перешел на следующий уровень: какими стандартами закрепить эту систему, где проходит граница ответственности разработчика, производителя, заказчика и государства и каким образом встроить аппаратные корни доверия в архитектуру будущих программно-аппаратных комплексов.
Но сама конструкция еще не закончена. Российский форум «Микроэлектроника 2026» пройдет на федеральной территории «Сириус» с 27 сентября по 3 октября. В рамках научной конференции предусмотрен отдельный обзорно-дискуссионный трек «Доверенные ПАК и ЭКБ для критической гражданской инфраструктуры».
И, возможно, именно там техническая дискуссия должна стать управленческой. Следующий этап уже невозможно провести только силами разработчиков микросхем и специалистов по стандартизации. Необходимо участие тех, кто определяет правила закупок, инвестиционные приоритеты, отраслевое регулирование и допустимый уровень риска для критической инфраструктуры.
Не для того, чтобы государство решало за инженеров, сколько наносекунд должен занимать конкретный процесс или какой интерфейс применять в микросхеме. А для того, чтобы ответить на более важный вопрос: какую степень технологической зависимости Россия считает приемлемой там, где от электроники зависит непрерывность работы государства?Москва этот вопрос сформулировала. В Сириусе появится возможность начать превращать ответ в систему решений.
52